Falha de segurança no Microsoft Paint exige atualização manual no Windows 11
Vulnerabilidade permite execução remota de códigos maliciosos; correção não é automática e deve ser feita via Microsoft Store.
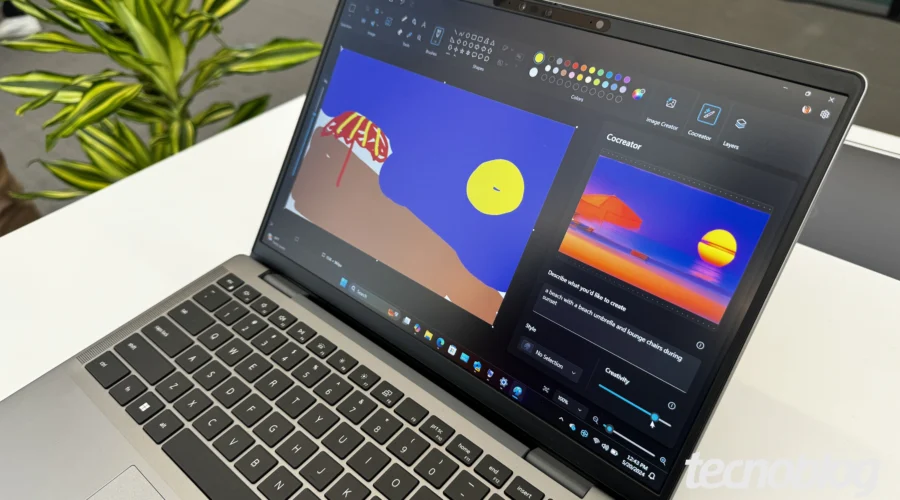
O editor de imagens Microsoft Paint, presente no Windows 11, apresentou uma falha crítica de segurança que possibilita a execução remota de códigos maliciosos. Identificada sob o código CVE-2026-83844, a vulnerabilidade recebeu pontuação 8,1 na escala de gravidade CVSS 3.1, sendo classificada como uma falha de “leitura fora dos limites”.
O problema ocorre quando o software tenta acessar áreas de memória proibidas ao abrir arquivos de imagem manipulados por cibercriminosos. Essa brecha permite que invasores corrompam mecanismos de defesa do sistema e executem malwares ou capturem dados confidenciais utilizando os privilégios do usuário logado.
A Microsoft já disponibilizou uma correção para o problema a partir da versão 11.2609.401.0 do aplicativo. No entanto, o processo de atualização requer atenção especial, já que a correção não é enviada pelo Windows Update, mas sim pela Microsoft Store, que possui um fluxo de atualização menos automático.
Para verificar se o seu computador está protegido, os usuários devem abrir o Paint, acessar o ícone de engrenagem no canto superior direito e conferir o número da versão instalada. Caso o software esteja em uma edição anterior à 11.2609.401.0, é necessário acessar a página do aplicativo na loja da Microsoft e solicitar a atualização manualmente.
Até o momento, a falha de segurança foi confirmada apenas para o Windows 11. Não há registros de vulnerabilidades similares envolvendo o Microsoft Paint em versões anteriores do sistema operacional.